 NEW LINE SOLUTIONS
Ghid de securitate · E-mail
„Parola ta a expirat”: cum pierzi contul și datele firmei dintr-un singur click și cum oprești asta
Pe scurt
- Un client de-al nostru a primit un e-mail „Parolă expirată” care părea trimis chiar de firma lui. Nu a verificat dacă mesajul e real, nu a apelat la suport, iar contul a fost compromis.
- Miza e mult mai mare decât o parolă: datele clienților, obligațiile GDPR și tot ce s-a adunat în căsuță în ani de lucru.
- Ce te apără cel mai bine: verificarea mesajului înainte de click, passkey sau 2FA, parole unice și actualizări.
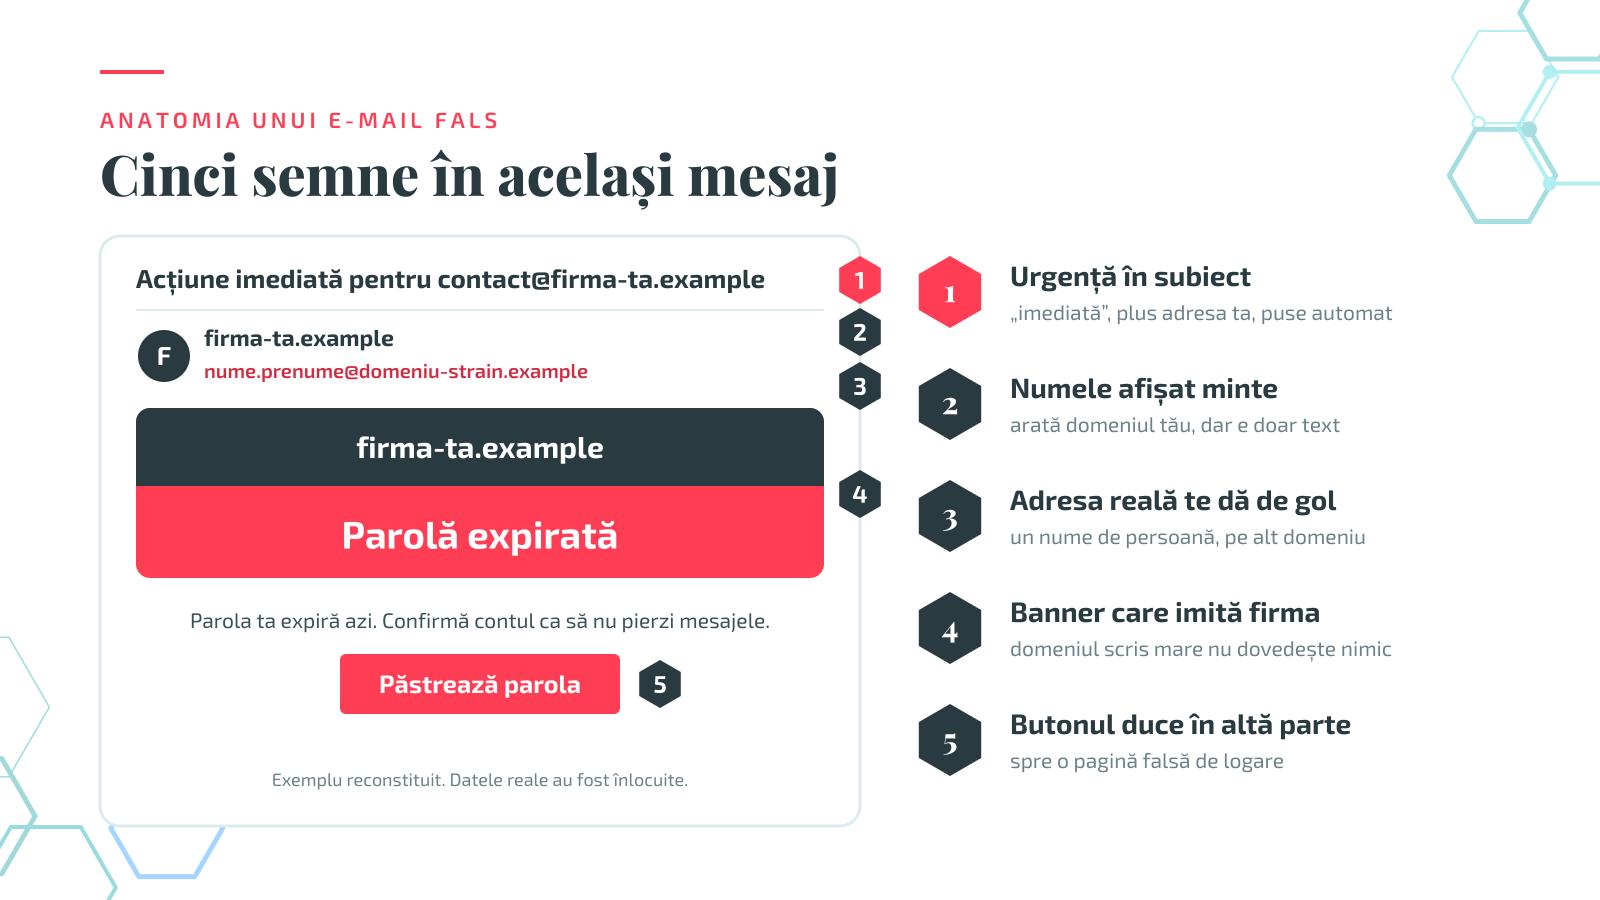
Zilele trecute, un client de-al nostru a primit pe adresa de firmă un e-mail cu un banner mare, „Parolă expirată”, și cu numele propriului domeniu afișat ca expeditor. Părea un mesaj intern. Nu a verificat dacă e real, nu a apelat la suport și a dat curs mesajului. Contul a fost compromis, iar accesul la el s-a pierdut.
Îl folosim ca exemplu, fără să-l numim, pentru că i se poate întâmpla oricui. Iată cum funcționează și ce poți face.
Cum arăta e-mailul
Nu se dădea drept Google sau Microsoft. Folosea domeniul firmei, ca să pară un anunț al propriului server de e-mail. Expeditorul real era o adresă cu nume de persoană, de pe un domeniu din altă țară, foarte probabil un cont compromis la rândul lui.
De la click la cont pierdut
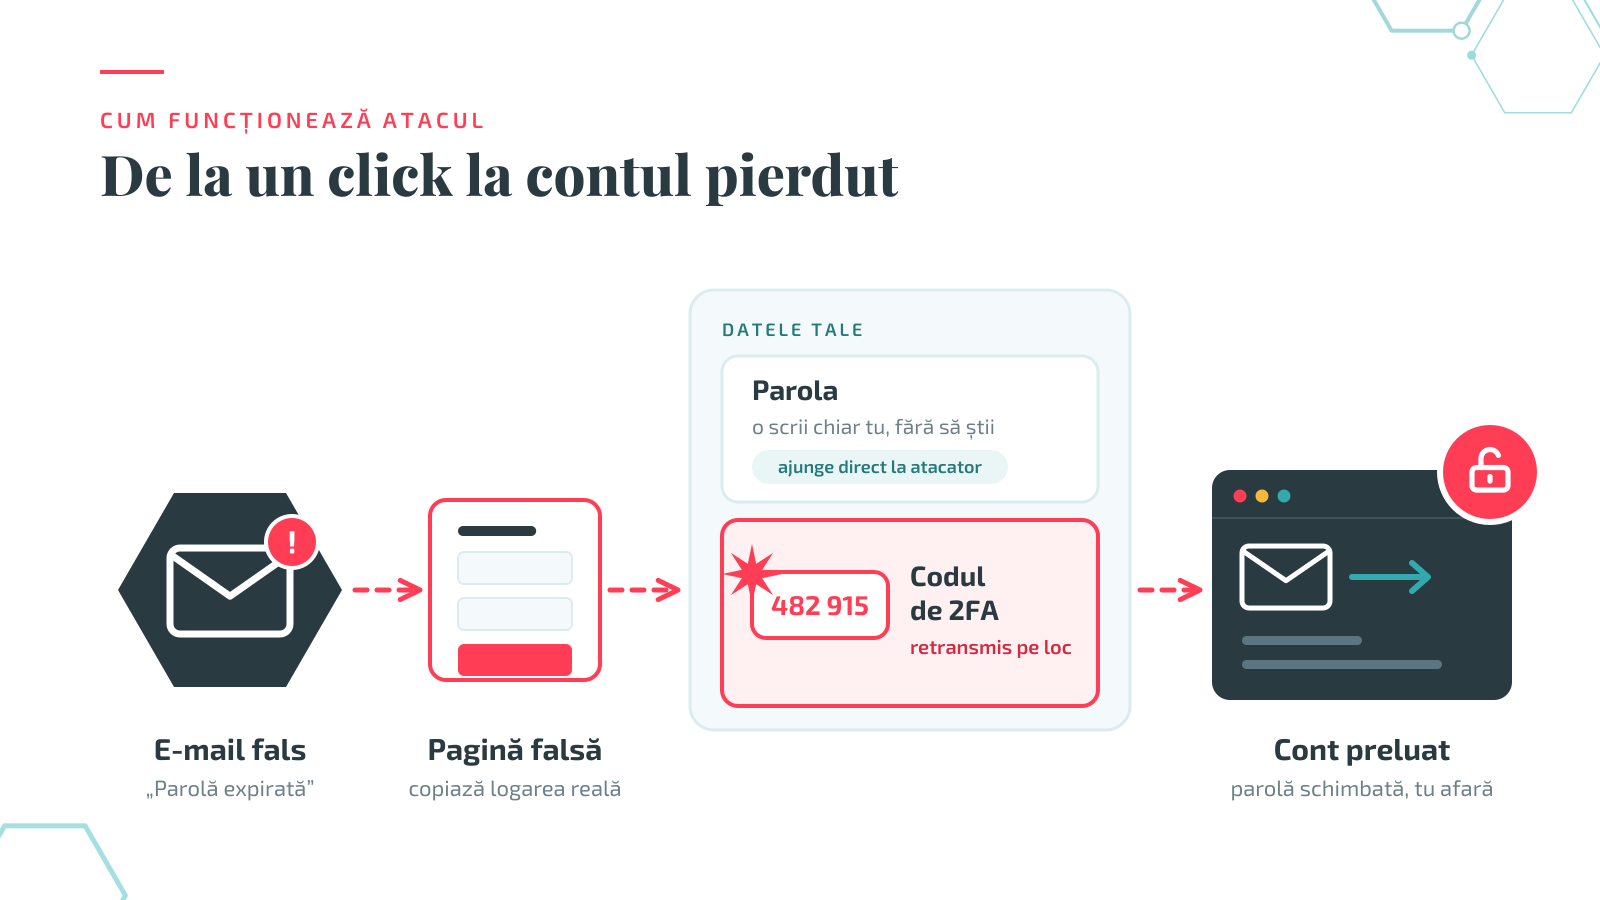
Butonul duce la o pagină care arată ca logarea ta obișnuită. Ce scrii acolo ajunge la atacator. Variantele mai noi îți retransmit pe loc și codul de 2FA către site-ul real, așa că atacatorul rămâne cu sesiunea deja autentificată.
Ce face atacatorul odată intrat
- schimbă parola și datele de recuperare
- creează reguli care îi trimit și lui mesajele tale
- ascunde sau șterge e-mailurile de alertă
- copiază mesaje, atașamente, facturi și contracte
- trimite același phishing contactelor tale
- resetează parolele altor conturi legate de adresa ta
Ce pierzi, de fapt
Parola se schimbă în două minute. Datele copiate rămân copiate.
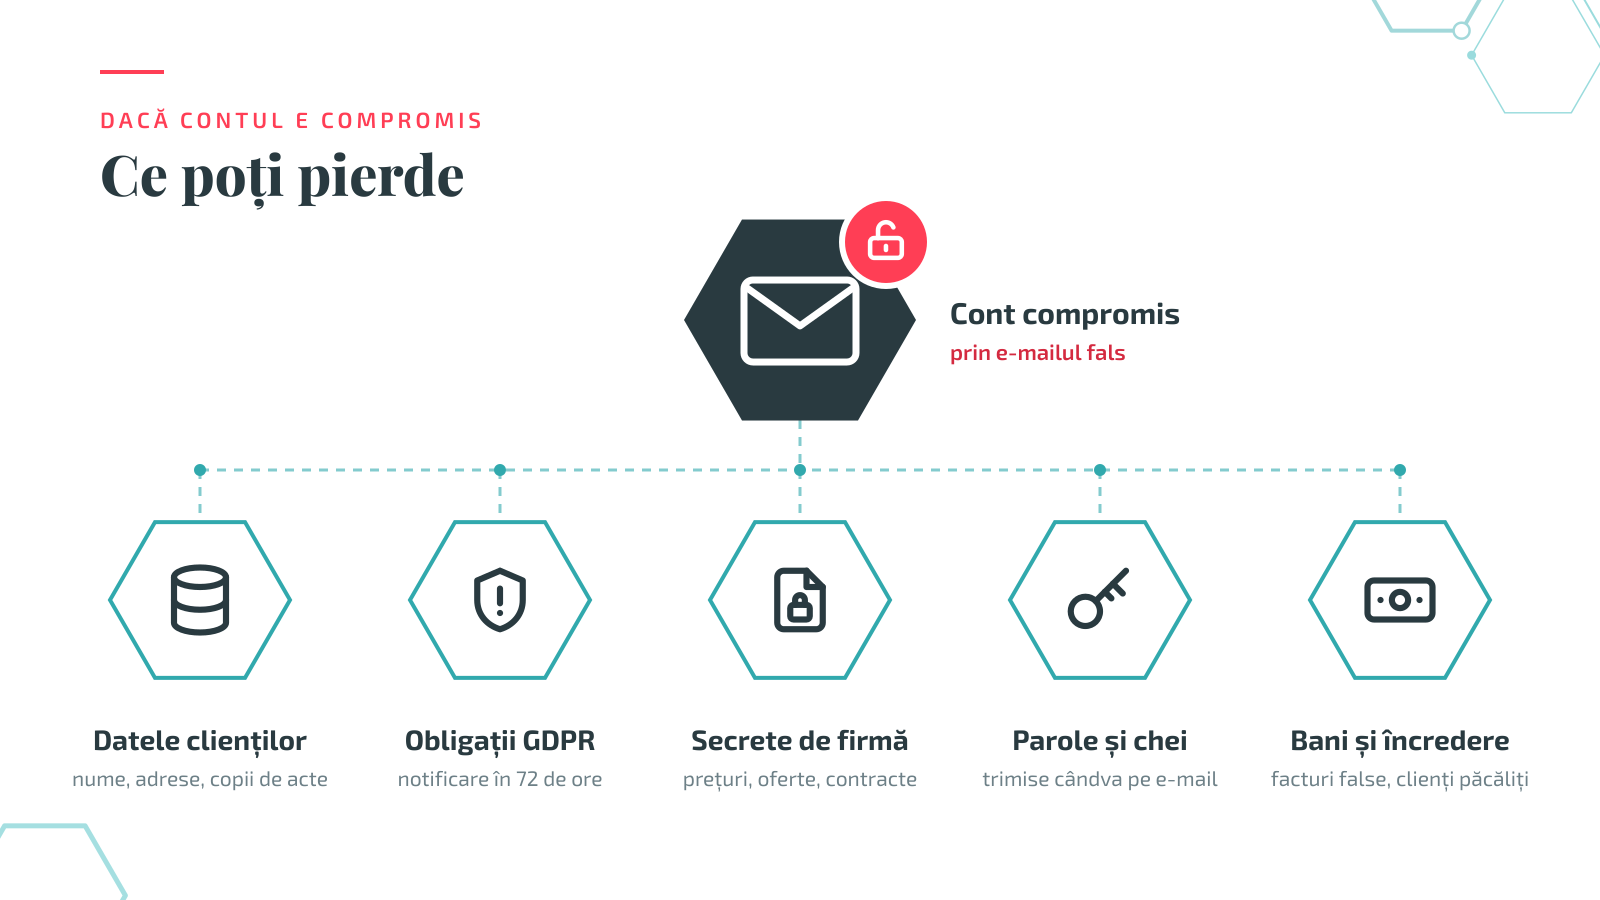
Un cont de firmă e o arhivă: oferte, contracte, facturi, CV-uri, copii de acte, conversații cu clienții și, prea des, parole trimise „doar de data asta”. Când un străin intră în cont, pleci de la ideea că tot ce era acolo a fost văzut și poate copiat. Un secret de firmă ajuns la altcineva nu mai poate fi retras.
Și GDPR intră în discuție
Dacă în cont existau date personale, firma poate avea obligația să notifice ANSPDCP în cel mult 72 de ore de când a aflat și să anunțe persoanele afectate, dacă riscul pentru ele e ridicat. Incidentul trebuie documentat, iar amenzile pot ajunge până la 20 de milioane de euro sau 4% din cifra de afaceri mondială. Un cont compromis nu înseamnă automat amendă, dar contează ce măsuri aveai și cât de repede ai reacționat.
Cele mai folosite metode
Potrivit Microsoft, 73,3% din tentativele de acces inițial vizează oameni și conturi. Cele mai des întâlnite sunt:
Pagini false de logare
E-mail, link, formular fals. 16% din breșe pornesc așa.
Trecerea peste 2FA
Pagina falsă retransmite parola și codul pe loc și fură sesiunea.
ClickFix
O fereastră falsă de „verificare” te pune să lipești o comandă în Windows. La Microsoft Defender Experts, a fost prima cale de intrare: 47% din atacuri.
Coduri QR
Mută atacul de pe calculator pe telefon. Apar în circa 11% din e-mailurile de phishing detectate de ESET.
SMS și apeluri
Curierul, banca, „suportul tehnic”. În simulări, rata de click e cu 40% peste cea din e-mail.
Programe care fură parole
Vin cu programe piratate sau update-uri false și iau parolele salvate în browser.
În cel mai rău caz
Atacatorul îți citește în liniște conversațiile, apoi trimite clientului o factură cu alt IBAN, de la adresa ta reală.
Ce schimbă AI-ul
AI-ul face mesajele mai credibile. Microsoft raportează o rată de click de 54% la phishingul automatizat cu AI, față de 12% la cel obișnuit. Sfatul „caută greșelile de gramatică” nu mai ajută: un e-mail într-o română perfectă nu mai dovedește nimic.
Îl poți folosi și tu. Copiază textul mesajului într-un asistent AI, fără date personale, și cere o a doua părere:
AI-ul te ajută, dar nu decide în locul tău. Dacă un mesaj îți cere parola sau bani, verifici tot cu un om, pe alt canal.
Punctele slabe ale unui utilizator obișnuit
Cum te protejezi
Întâi verifici, apoi dai click
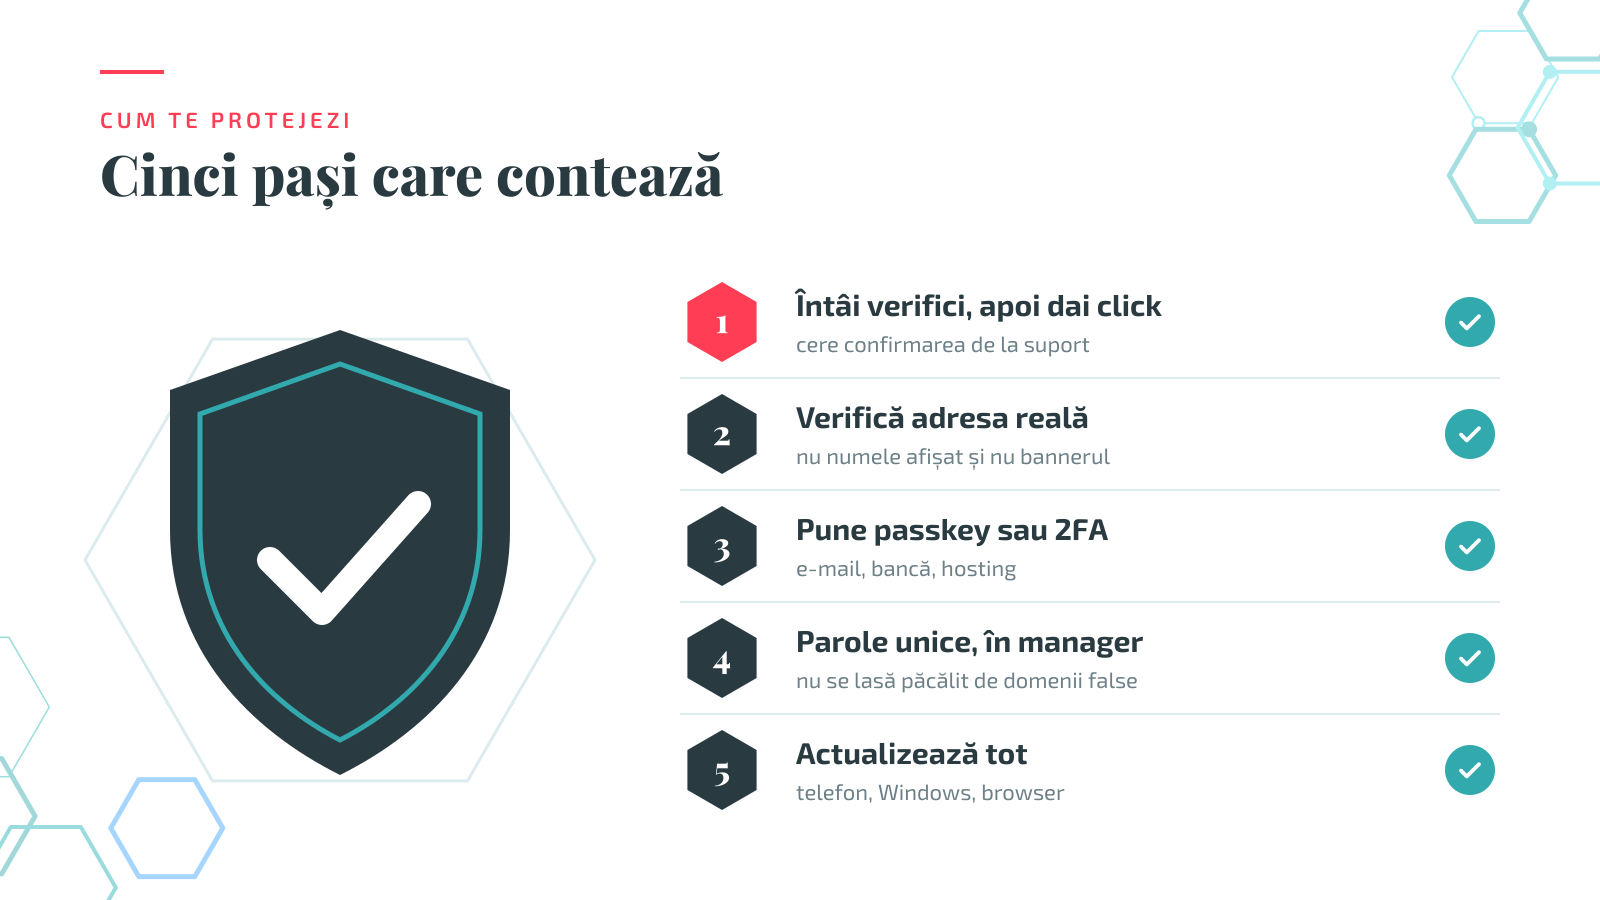
Orice mesaj care îți cere parola, o plată sau o „acțiune imediată” se confirmă la suport sau cu persoana care pare să-l fi trimis, pe un canal pe care îl ai deja.
Verifică adresa reală, nu numele afișat
Pe telefon, apasă pe numele expeditorului. Pe calculator, ține mouse-ul deasupra linkului. Apoi intră singur în cont din browser, niciodată din linkul primit.
Pune passkey sau 2FA pe conturile importante
Începe cu e-mailul, apoi banca și conturile de lucru. Unde există, alege passkey: centrul britanic de securitate cibernetică (NCSC) îl recomandă, pentru că rezistă la phishing.
Folosește un manager de parole
O parolă unică pentru fiecare cont. Pe o pagină falsă, managerul nu completează nimic, iar ăsta e un semn de alarmă.
Ține aparatele la zi
Actualizări automate, fără programe piratate, fără cont de administrator la lucrul de zi cu zi și fără comenzi lipite în Windows la cererea unei pagini web.
Ai dat deja click? Ce faci în prima oră
Nu te rușina și nu aștepta. O sesizare trimisă imediat la suport poate fi diferența dintre un cont recuperat și unul pierdut.
Cere ajutor de la suport acum
Anunță omul de IT sau firma care îți administrează e-mailul. Dacă ai deschis un fișier sau ai lipit o comandă, scoate aparatul de la internet.
Schimbă parola și închide sesiunile
De pe alt aparat. Parola nouă nu e de ajuns: alege și „deconectare de pe toate dispozitivele”. Nu mai poți intra? Administratorul sau furnizorul de e-mail îți poate reseta contul.
Caută ce a lăsat atacatorul în urmă
- regulile din căsuța de e-mail
- redirecționările către adrese străine
- semnătura și datele de recuperare
- mesajele trimise pe care nu le recunoști
- metode noi de 2FA sau aparate adăugate
- aplicațiile conectate la cont
Schimbă parolele celorlalte conturi
Începe cu cele care foloseau aceeași parolă și cu cele care se resetează prin e-mailul compromis.
Stabilește ce date au fost expuse și anunță
Vezi ce conținea căsuța și notează ce s-a întâmplat. Spune-le colegilor și clienților să ignore mesajele recente de la tine. Dacă au plecat bani, sună imediat la bancă. Dacă au fost expuse date personale, verifică repede obligația de notificare prin formularul ANSPDCP (se deschide într-o filă nouă). Incidentul se poate raporta și la DNSC, la numărul 1911.
Cum te ajută New Line Solutions
- verificarea oricărui mesaj suspect, înainte să dai click;
- intervenție la cont compromis: recuperare, închiderea sesiunilor, curățarea regulilor și a redirecționărilor;
- evaluarea tehnică a datelor expuse, ca sprijin pentru decizia de notificare GDPR;
- activarea 2FA sau a passkey-urilor pentru toată echipa.
Ai și un site?
Phishingul țintește oamenii, dar serverele au propriile riscuri. Dacă ai un site sau un magazin online, citește și articolul nostru despre PHP2Shell, vulnerabilitatea critică din PHP.
Surse
Cifrele din articol vin din rapoartele și analizele publicate de:
- Verizon DBIR 2026verizon.com (se deschide într-o filă nouă)
- Microsoft Digital Defense Report 2025microsoft.com (se deschide într-o filă nouă)
- Microsoft Digital Defense Report 2026microsoft.com (se deschide într-o filă nouă)
- Microsoft: cont de e-mail compromislearn.microsoft.com (se deschide într-o filă nouă)
- NCSC: passkeysncsc.gov.uk (se deschide într-o filă nouă)
- ESET Threat Report H1 2026eset.com (se deschide într-o filă nouă)
- GDPR, art. 33 și 34gdpr-info.eu (se deschide într-o filă nouă)
- GDPR, art. 83gdpr-info.eu (se deschide într-o filă nouă)
- ANSPDCP: notificare de încălcaredataprotection.ro (se deschide într-o filă nouă)