 NEW LINE SOLUTIONS
Alertă de securitate · PHP
PHP2Shell: vulnerabilitatea critică din PHP care pune în pericol milioane de site-uri. Ce trebuie să faci azi
Pe scurt
- Două defecte în motorul PHP permit preluarea serverului, fără cont și fără parolă.
- PHP rulează aproximativ 70% din site-urile lumii, deci zeci de milioane de site-uri: WordPress, WooCommerce, Laravel, PrestaShop, Magento.
- Soluția: actualizează PHP la 8.5.12, 8.4.27, 8.3.36 sau 8.2.35.
- Hosting-ul New Line Solutions e deja actualizat; pentru VPS-uri și alte servere, te ajutăm noi.
Pe 21 octombrie 2026, echipa PHP a publicat de urgență actualizări pentru două vulnerabilități critice, numite generic PHP2Shell. Detaliile au scăpat online înainte de anunțul oficial, iar primele tentative de atac au fost observate chiar înainte de publicarea patch-ului.
Dacă site-ul, magazinul online sau aplicația ta rulează pe PHP (asta include WordPress, WooCommerce, Laravel, PrestaShop, Magento și majoritatea site-urilor din România), subiectul te privește direct.
Ce este PHP2Shell?
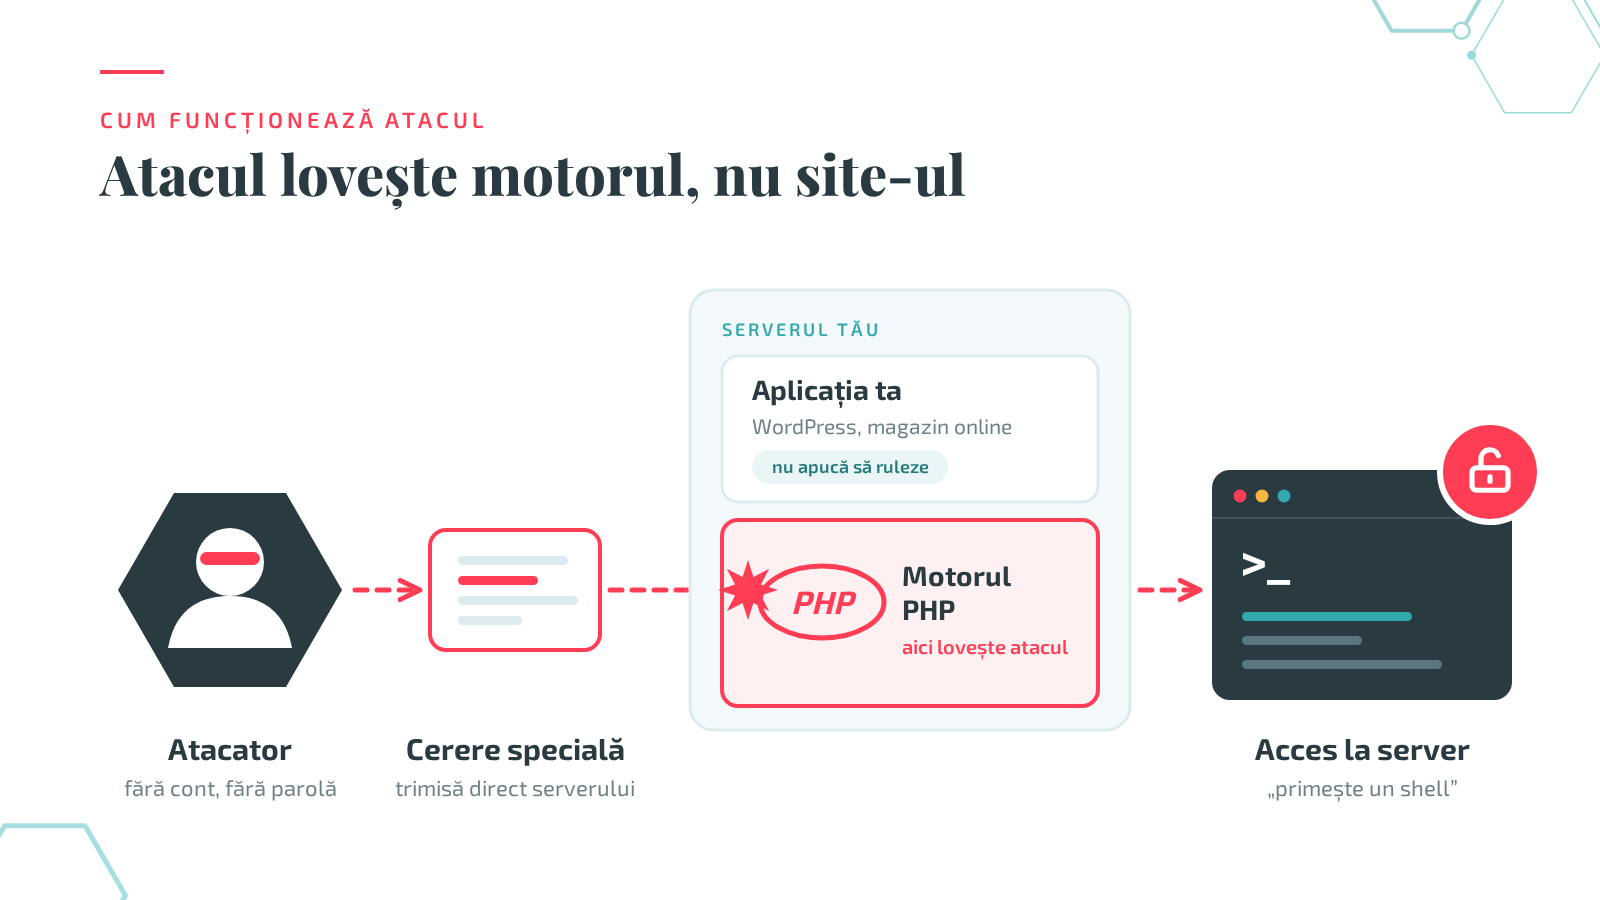
Sunt două defecte de memorie în motorul PHP, nu în codul site-ului tău:
Defectele existau de peste 10 ani și afectează practic orice versiune din ultimul deceniu, de la PHP 5.4 încoace. Au fost descoperite de Wiz Research, împreună cu echipa PHP, Calif și OpenAI. Un detaliu interesant: cercetătorii spun că modelele AI au redus mult efortul necesar pentru găsirea lor.
Ambele au scor CVSS 9,2 (critic). Un atacator le poate exploata fără cont, fără parolă și fără nicio acțiune din partea ta, cu cereri trimise special către server, înainte să ruleze orice linie din aplicația ta.
Pe cine afectează?
Practic orice server care rulează PHP pentru web:
- PHP-FPM
- Apache cu mod_php cel mai expus
- php-cgi
- LiteSpeed
- FrankenPHP
Problema pare să existe încă din seria PHP 5, iar ramurile vechi (5.x, 7.x, 8.0, 8.1) nu mai primesc actualizări oficiale complete.
Atacul a fost demonstrat pe WordPress, Drupal și Joomla.
Ce se poate întâmpla, concret?
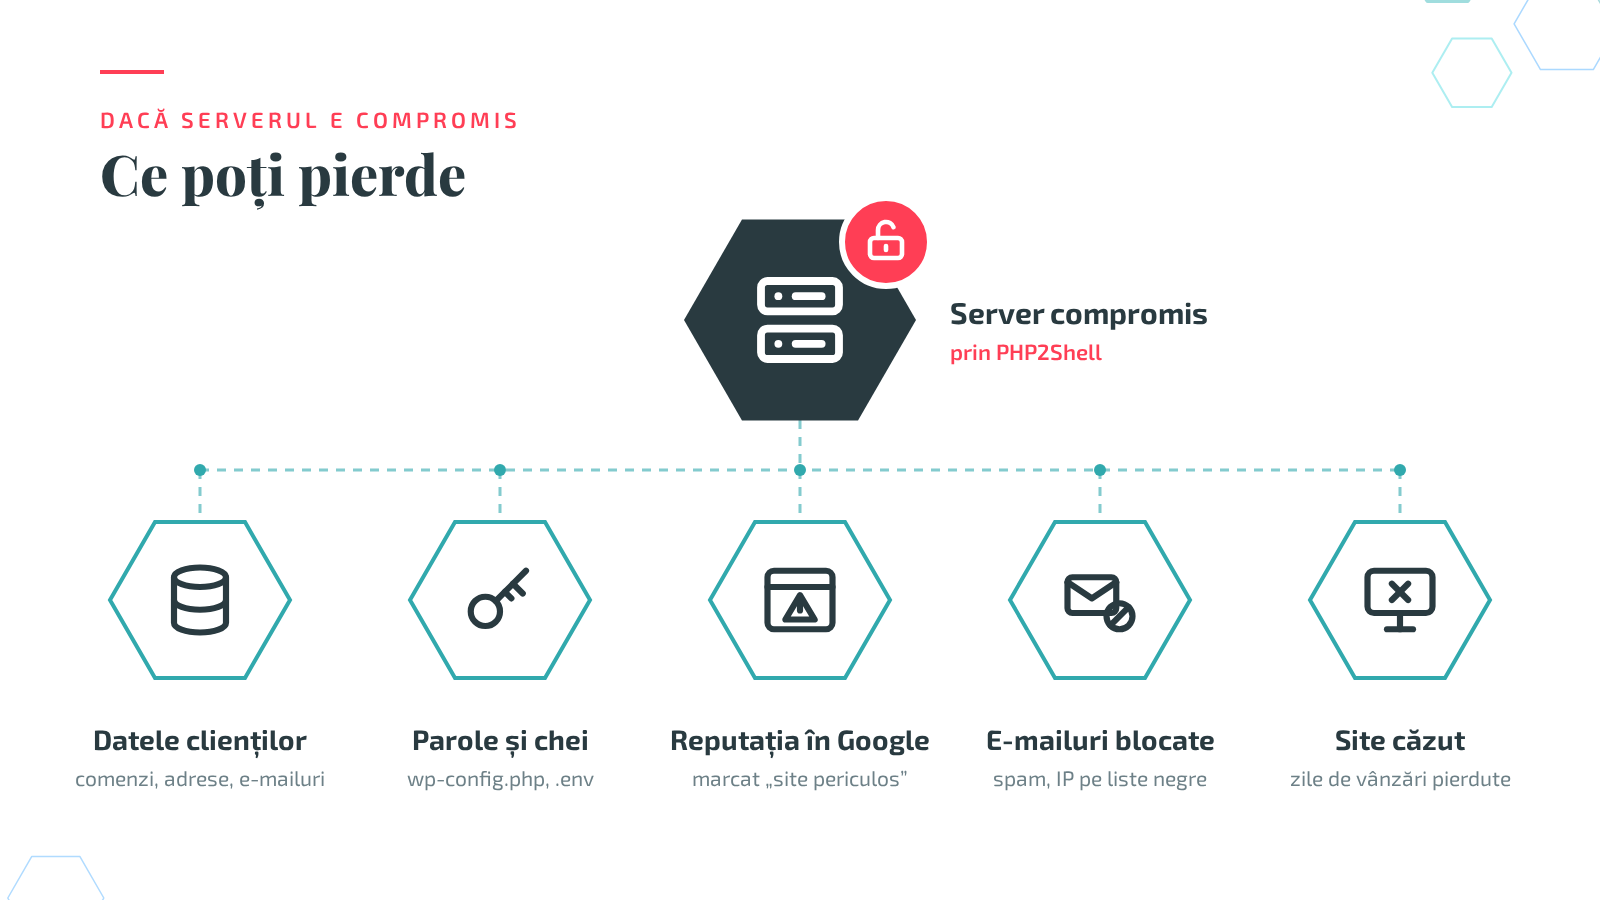
Primește un shell
Atacatorul rulează propriul cod pe serverul tău, adică „primește un shell”, de unde vine și numele.
Îți citește parolele
Poate citi fișiere de configurare, inclusiv parolele bazei de date (wp-config.php, .env).
Fură datele clienților
Comenzi, adrese, e-mailuri, cu tot riscul GDPR care decurge de aici.
Instalează cod malițios
Backdoor-uri, pagini de phishing sau scripturi de minat criptomonede.
Îți strică reputația
Redirecționează vizitatorii spre site-uri malițioase, iar Google te poate marca drept periculos.
Trimite spam de pe serverul tău
IP-ul ajunge pe liste negre, iar e-mailurile tale nu mai ajung la clienți.
În cel mai rău caz
Site-ul e jos, datele sunt criptate sau șterse și pierzi zile de vânzări.
Cum te protejezi
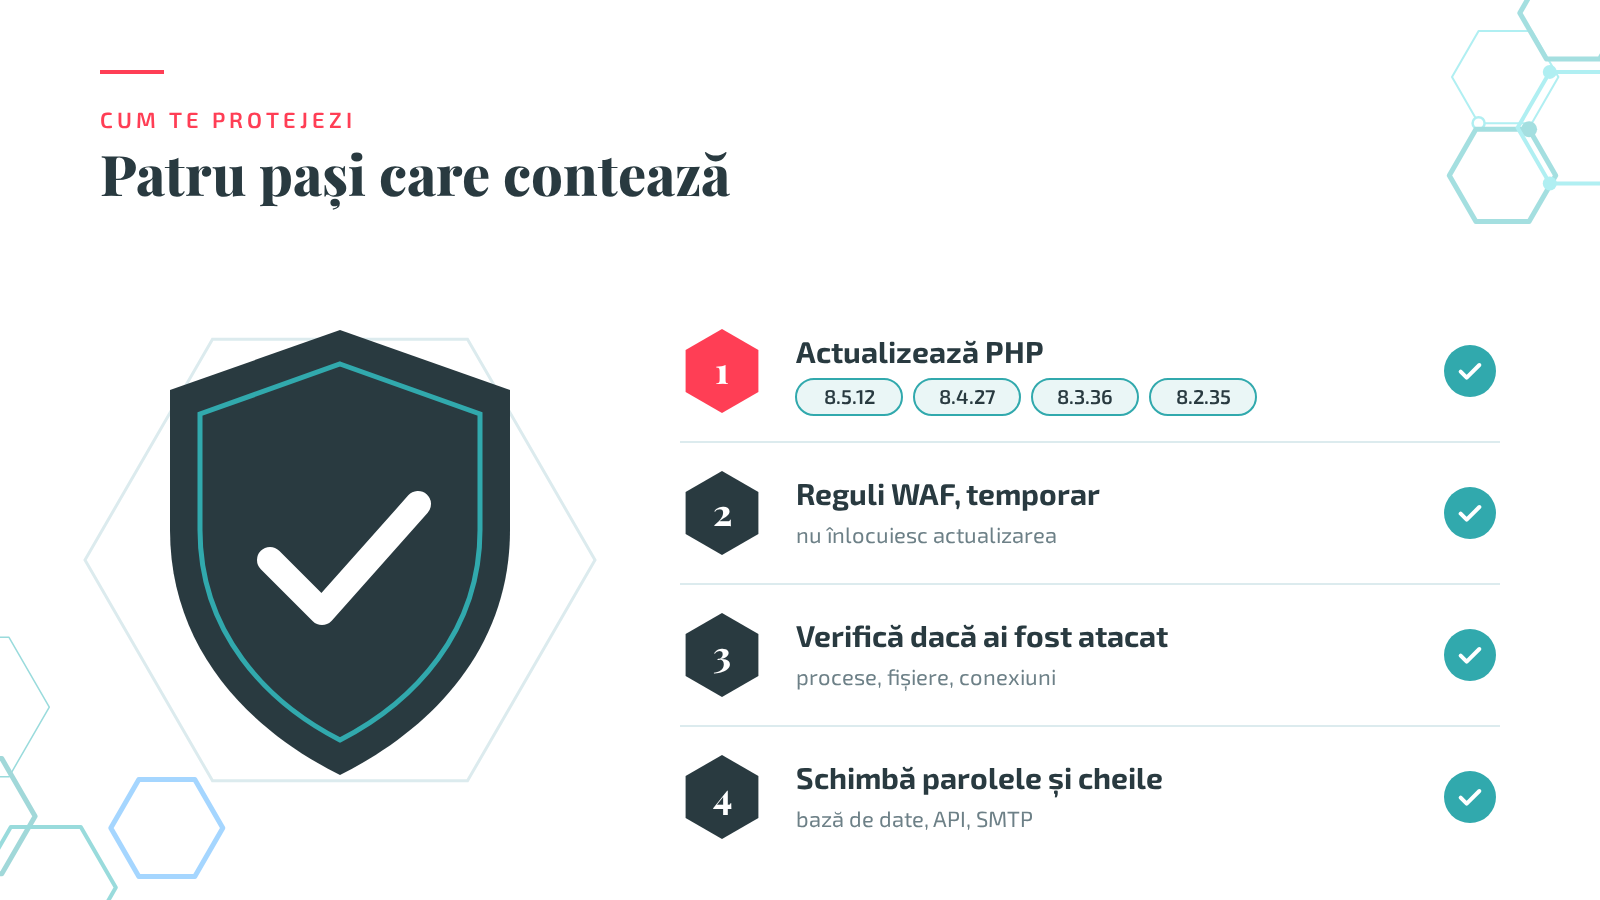
Actualizează PHP imediat
Treci la una dintre versiunile corectate:
8.5.128.4.278.3.368.2.35Pe hosting partajat, cere confirmarea scrisă de la furnizor.
Ești pe PHP 8.1 sau mai vechi? Planifică migrarea
Pentru aceste versiuni există doar corecții minimale, pentru cei care compilează PHP din sursă.
Măsuri temporare, doar până la update
După testare: dezactivarea
session.upload_progressși a OPcache înphp.ini, plus reguli WAF. Mai mulți furnizori (Cloudflare, Fastly, Vercel) au activat protecții temporare; la Cloudflare, inclusiv pe planul gratuit.Atenție: WAF-ul nu înlocuiește actualizarea. Singura remediere completă este actualizarea PHP.
Verifică dacă ai fost deja atacat
Semne de urmărit:
- procese necunoscute pe server
- fișiere PHP modificate recent
- conexiuni ieșite neobișnuite
- erori repetate de server (HTTP 500)
- cereri neobișnuite de upload de fișiere, urmate de erori de memorie
- cookie-uri de sesiune neobișnuit de mari
- procese PHP care se repornesc singure
Logurile aplicației pot să nu arate mare lucru, așa că monitorizarea la nivel de server contează.
Schimbă parolele și cheile
Bază de date, API, SMTP, dacă găsești semne de compromitere.
Nu poți actualiza rapid? Scoate serverul temporar offline
Aceasta este și recomandarea centrului național de securitate cibernetică al Marii Britanii (NCSC).
Ce versiune îți trebuie
| Ai acum | Treci la | Ce faci |
|---|---|---|
| PHP 8.2 | 8.2.35 | Actualizezi |
| PHP 8.3 | 8.3.36 | Actualizezi |
| PHP 8.4 | 8.4.27 | Actualizezi |
| PHP 8.5 | 8.5.12 | Actualizezi |
| PHP 8.1 sau mai vechi | 8.2 + | Migrezi |
PHP 5 și 7 nu primesc patch oficial. Pentru 8.1 și mai vechi există doar corecții minimale, pentru cei care compilează PHP din sursă.
Cum te ajută New Line Solutions
Ne ocupăm zilnic de hosting, mentenanță și dezvoltare pe PHP și WordPress. Pentru PHP2Shell îți oferim:
- verificare rapidă a versiunii de PHP și a configurației serverului tău;
- actualizare sau migrare pe o versiune sigură, cu test de compatibilitate pentru teme și pluginuri;
- măsuri temporare de protecție (configurare, WAF) acolo unde actualizarea durează;
- audit post-incident: căutare de backdoor-uri, curățare, schimbare credențiale;
- mentenanță continuă, ca la următoarea vulnerabilitate să fii deja protejat.
Surse
Informațiile din articol vin din analizele publicate de:
- Wiz Researchwiz.io (se deschide într-o filă nouă)
- Help Net Securityhelpnetsecurity.com (se deschide într-o filă nouă)
- watchTowrwatchtowr.com (se deschide într-o filă nouă)
- SecurityWeeksecurityweek.com (se deschide într-o filă nouă)
- Cloudflareblog.cloudflare.com (se deschide într-o filă nouă)
- BleepingComputerbleepingcomputer.com (se deschide într-o filă nouă)